Domina el Desarrollo Seguro con OWASP e IA
2 días intensivos de formación práctica para construir aplicaciones blindadas contra las amenazas cibernéticas modernas.
- 16 módulos prácticos y teóricos
- Laboratorios de explotación guiados
- Material OWASP actualizado
Agenda del Curso
Un recorrido completo desde los fundamentos de seguridad hasta las últimas tendencias en IA y arquitecturas LLM.
Día 1: Fundamentos y Web/API
Miércoles, 18 de Noviembre 2026
-
1
Madurez en el Ciclo de Desarrollo con OWASP SAMM
Marco de trabajo para evaluar y mejorar la seguridad en el SDLC.
-
2
Taller práctico de evaluación de madurez
Ejercicio guiado de aplicación del modelo SAMM a un caso real.
-
3
Fundamentos de seguridad en aplicaciones
Principios de confidencialidad, integridad y disponibilidad.
-
4
Modelado de Amenazas
Metodologías STRIDE y PASTA para identificar riesgos.
-
5
Laboratorio de explotación web
Hands-on de identificación y explotación de vulnerabilidades.
-
6
Codificación segura · OWASP Top 10 y WSTG
Guía de pruebas de seguridad web y mitigación.
-
7
Laboratorio de explotación API
Ataques específicos a endpoints REST y GraphQL.
-
8
Remediación OWASP Top 10 API
Cómo parchear y asegurar las APIs vulnerables.
Día 2: Mobile, Infraestructura e IA
Jueves, 19 de Noviembre 2026
-
1
Laboratorio de explotación Mobile
Análisis estático y dinámico de apps Android/iOS.
-
2
Remediación OWASP Top 10 Mobile
Protección de datos en dispositivo y comunicación segura.
-
3
Seguridad en contenedores
Hardening de Docker y Kubernetes en producción.
-
4
Gobernanza de Privilegio y protección de datos
Principio de menor privilegio y cumplimiento normativo.
-
5
Controles perimetrales y hardening
WAF, IDS/IPS y configuración segura de servidores.
-
6
Desarrollo Seguro asistido por IA
Herramientas de IA para revisión y detección.
-
7
Arquitectura para Aplicaciones LLM
OWASP Top 10 para LLM: inyección de prompts y más.
-
8
Vectores de Ataque Automatizados con IA
Cómo los atacantes usan IA y cómo defenderse.
Quienes Dictan el Curso
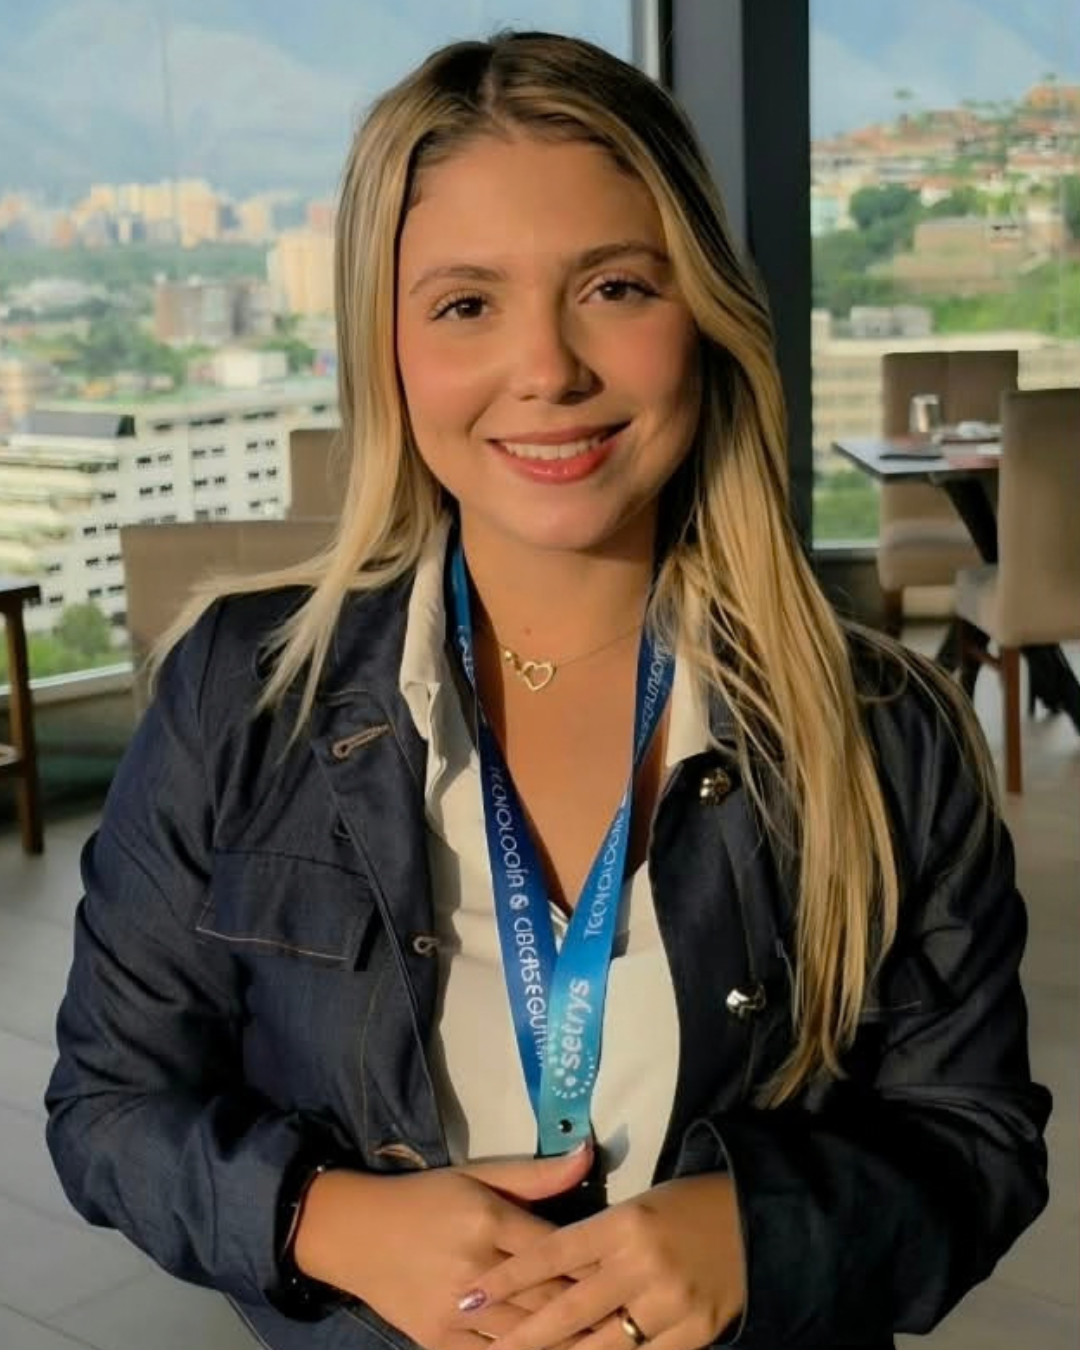
Karina Bierkamp
Experta en seguridad ofensiva, especializada en pentesting e integración de estrategias de ciberdefensa para diferentes sectores.
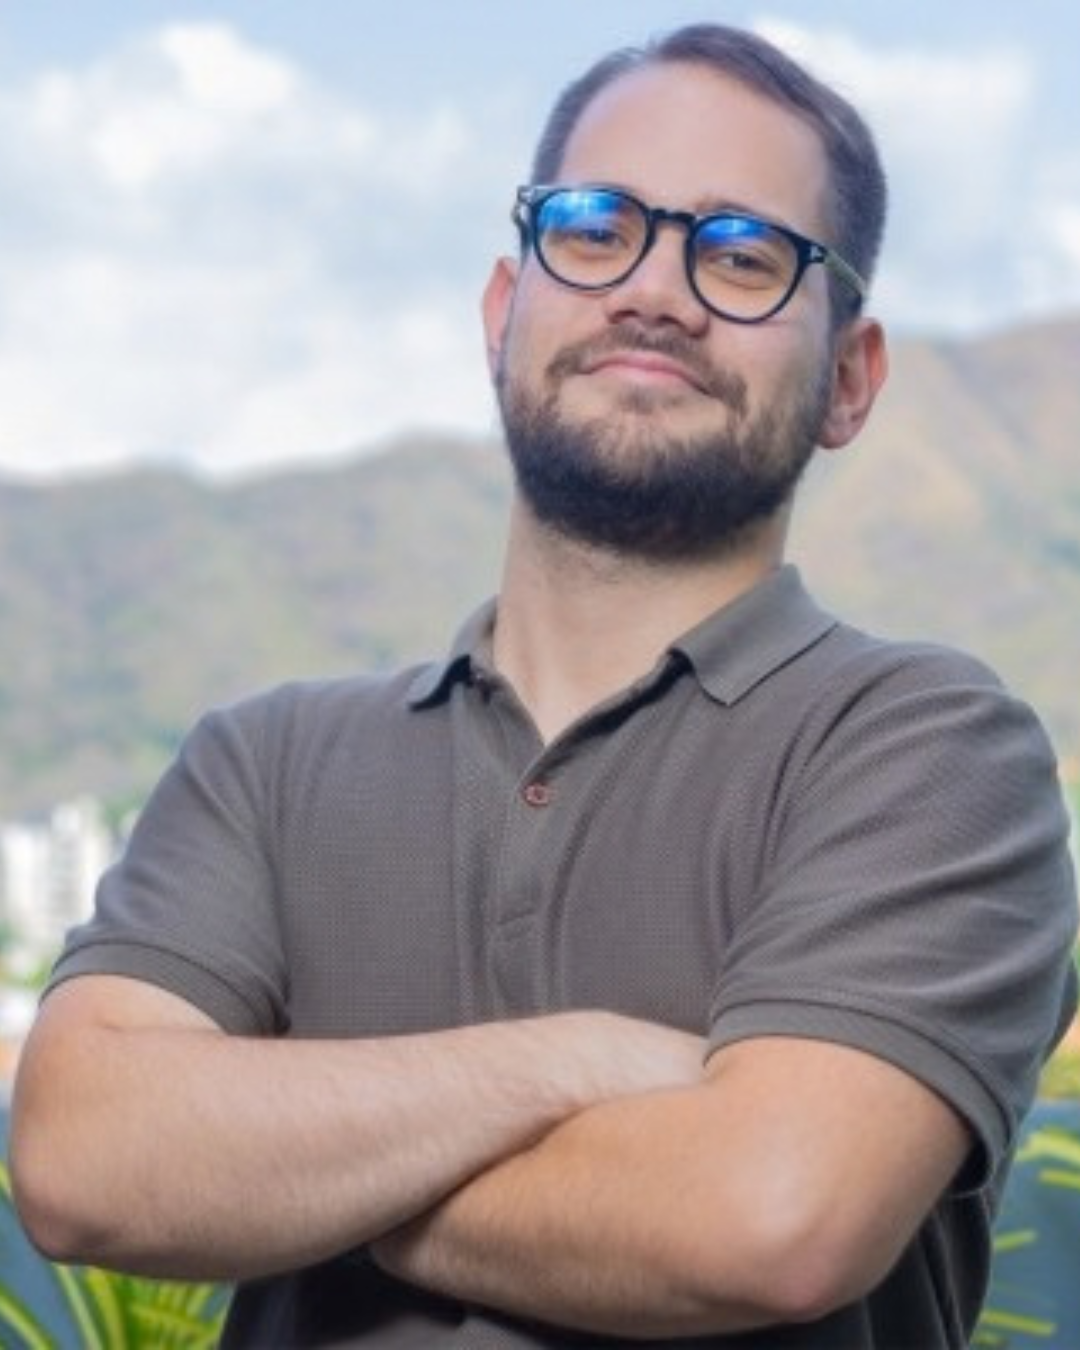
Sebastián Álvarez
Especializado en Seguridad de Aplicaciones, Agentic SOC y Cumplimiento ISO/IEC 27001.
¿A quién está dirigido?
Diseñado para profesionales que buscan elevar el nivel de seguridad en sus desarrollos.
Desarrolladores
Integrar seguridad desde la fase de codificación (Shift Left).
Ciberseguridad
Profundizar en explotación y remediación de vulnerabilidades.
Arquitectos
Diseñar sistemas seguros, escalables y resilientes.
DevSecOps
Implementar pipelines de seguridad y gobernanza.
Asegura tu lugar ahora
No dejes que las vulnerabilidades comprometan tus proyectos. Aprende a construir software resiliente con metodologías OWASP y las últimas técnicas de defensa asistida por IA.
Proceder al Registro y Pago